视频会议“看得见、听得清”对政务场景来说,只是一条及格线。如今网络攻防加剧、AI伪造、量子计算等风险叠加,一旦通信安全失守,影响的就不只是会议体验,而是政务运行安全。
传统视频会议多基于IP网络搭建,安全防护像在外围打补丁,难以从根源抵御新型攻击。QV2V量子安全视联网换了一种思路:把安全嵌入通信底层,从协议、密码和终端入手,提供端到端防护。
一、四道防线,筑牢安全底座
1、非IP协议,挡住网络入侵
传统网络往往是“先传输、后防护”,数据包先进入网络再做安全检查,给了攻击者更多机会攻击;QV2V视联网非IP协议采用“先管理、后通信”机制,设备与数据入网前必须经过校验,不合规直接拦截,从源头阻断非法访问入侵。即使交换机、终端等核心设备被控制,攻击者也难以突破边界进行窃取、篡改数据,具备强大的抗摧毁能力。
2、国密加密,数据全程加密
国密算法贯穿身份认证、密钥协商、音视频及文件加密传输全流程,做到“一人一密、一会一密”,会议记录可追溯、不能抵赖。配合国产硬件加速,在满足国密合规的同时,保障高清会议流畅体验。
3、抗量子防护,抵御量子计算攻击
量子计算对传统加密构成远期威胁,攻击者可先截获数据,等量子计算成熟后再解密。
QV2V视联网集成量子密钥分发、抗量子密码、量子真随机数等技术,将量子安全防护融入终端、链路、调度平台,搭建端到端抗量子视频会议系统。今年6月,视联动力实现全国首个端到端抗量子安全视频会议成功试运行,抗量子加密后新增时延不足1毫秒,部署灵活易推广,实现安全升级无感。
4、电磁防护,堵住物理泄密通道
网络防护之外,电磁辐射是极易被忽视的泄密渠道。设备工作产生的电磁信号,可能被专业设备远距离截获,甚至还原会议内容。
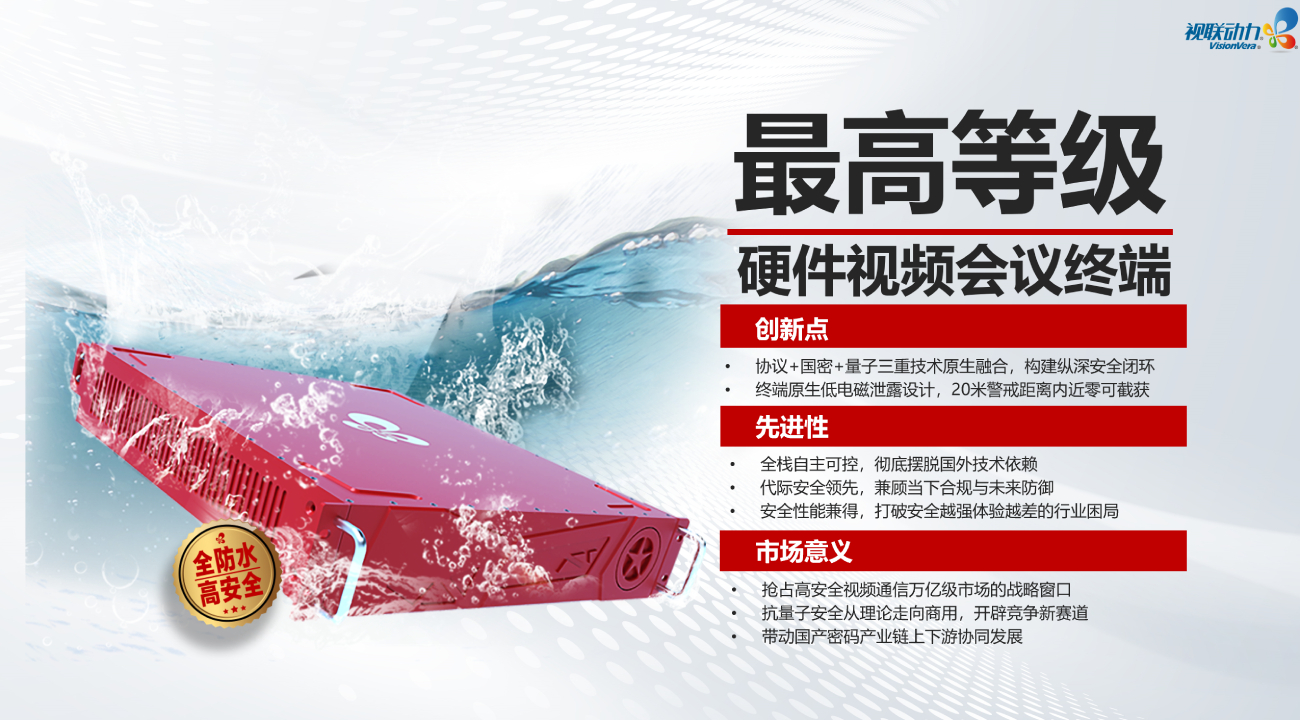
QV2V方案采用的视联网硬件视频会议终端,是市场上首个符合低泄射标准的视频会议终端产品,满足GB9254、GJB151B及敏感度要求等严苛测试,适配高等级安全政务会议场景。
二、安全升级,不必牺牲体验与投入
高安全视频会议系统建设,不应以牺牲业务体验、抬高建设投入为代价,安全能力需要和政务实际业务需求相匹配。
1、性能不打折,关键时刻稳定运行
依托QV2V视联网协议的资源预留机制,数据传输控制在百公里0.56毫秒、抖动低于1微秒,稳定支撑4K超高清业务,保障跨区域、大规模会议稳定运行,适配应急指挥、基层培训等高实时性政务场景。
2、复用既有资产,不重复投资建设
QV2V方案支持全域终端统一管控,可对现有会议设备做适配改造升级安全能力,无需全盘更换硬件,充分复用既有资产,避免重复建设,最大化安全升级的投资收益。
政务视频会议是关键数字基础设施。AI、量子技术推动创新的同时,也在迭代攻击手段,通信防护既要立足当下,更要面向未来。QV2V量子安全视联网依托自主协议、国密密码、抗量子能力、硬件物理防护搭建全栈安全体系,为政务运行、社会治理提供可靠的视频通信保障。

 400-880-6311